Daten, Datenschutz & Sicherheit › Wer sieht was (Rollen & Sichtbarkeit)
Wer sieht was (Rollen & Sichtbarkeit)
VorschriftTeilweise✓ Geprüft am Sat Sep 05 2026 02:00:00 GMT+0200 (Mitteleuropäische Sommerzeit)Jedes Büro-Konto hat eine von fünf Rollen — Inhaber, Admin, Büro, Mechaniker, Betrachter — mit gestaffelten Rechten. Der Inhaber kann einzelnen Personen zusätzlich Rechte zuteilen oder wegnehmen. Das Archiv ist dabei keine Rechtestufe, sondern eine eigene Sichtbarkeitsgrenze quer über alle Rollen.
So arbeitest du damit
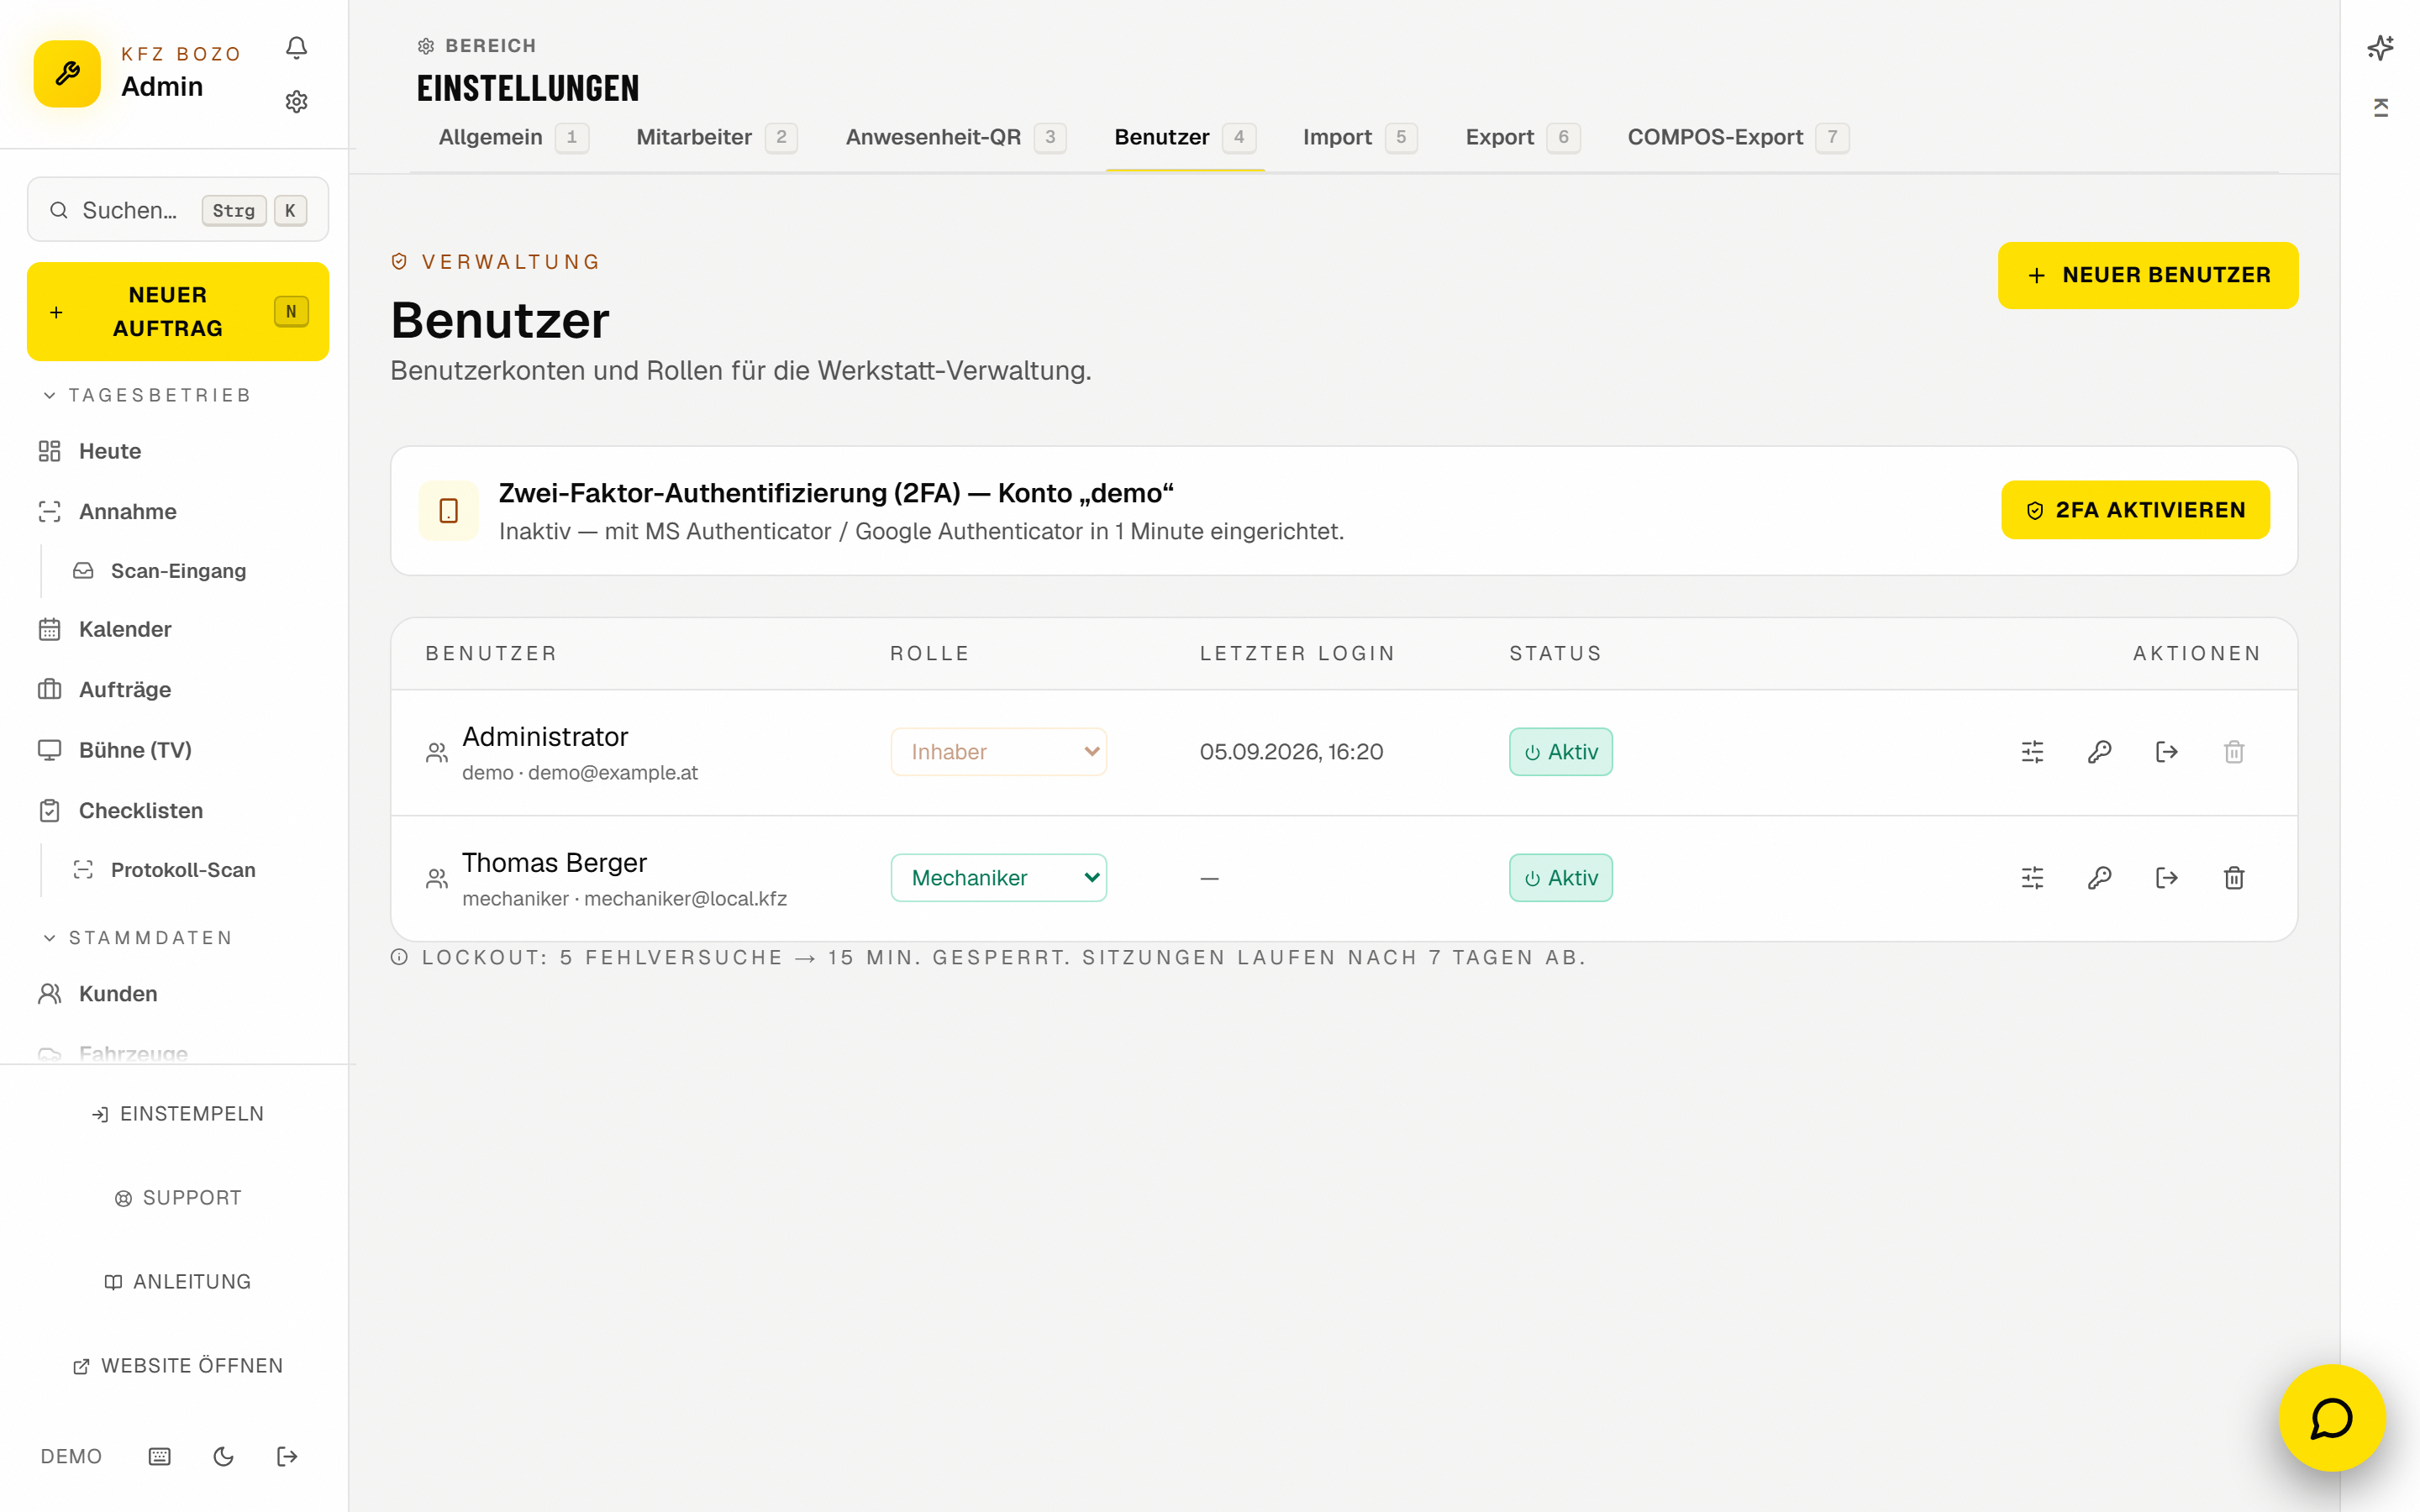
- Öffne im Büro-Panel den Bereich „Benutzer".
- Wähle die Person aus oder lege ein neues Konto an.
- Setze die Rolle: Inhaber, Admin, Büro, Mechaniker oder Betrachter — sie bestimmt die Grundausstattung an Rechten.
- Passe bei Bedarf einzelne Rechte für genau diese Person an; das Recht „sehen" bleibt dabei immer erhalten.
- Aktiviere für Konten mit Geld- oder Personaldaten zusätzlich die Zwei-Faktor-Absicherung.
- Prüfe die Wirkung mit einer Anmeldung als diese Person — die eigene Sicht als Inhaber zeigt nie, was andere sehen.

Jede Anmeldung bringt eine Rolle mit, und aus der Rolle leitet das System eine Liste von Rechten ab: sehen, Kunden bearbeiten, Aufträge bearbeiten, Finanzen bearbeiten, Benutzer verwalten, Berichte einsehen, Mitarbeiter-Statistik und Mitarbeiternotizen. Der Inhaber hat immer alle Rechte — das verhindert, dass er sich selbst aussperrt. Für alle anderen kann eine persönliche Abweichung hinterlegt werden, die auf die Rolle gelegt wird; unbekannte Einträge werden dabei verworfen (Benutzer / 2FA). Über dieser Ebene liegen zwei weitere, die keine Rechtestufen sind: das Archiv, das für jede Rolle und auch für den KI-Assistenten unsichtbar ist (Vault-Sichtbarkeitsregel (Hausregel 2)), und die abschaltbare zweite PIN vor den Geldbereichen, die derzeit ausgeschaltet ist. Wichtig ist die Grenze dieser Seite: Sie beschreibt, welche Rechte ein Konto trägt — nicht, welche Zahl auf welcher Bildschirmseite steht. Das ist im Einzelfall geprüft, nicht in der Rechteliste hinterlegt.
- Jemand sieht mehr, als er soll → Erst die Rolle prüfen, dann die persönliche Abweichung. Beides zusammen ergibt das tatsächliche Recht.
- Ein Konto sieht Umsatzzahlen, obwohl es das nicht soll → Die zweite PIN vor den Geldbereichen ist derzeit ausgeschaltet. Sie ist der vorgesehene Riegel dafür.
- Ein Sachbearbeiter fragt den KI-Assistenten nach Einkaufspreisen und bekommt sie → Bekannter, bewusst offen gelassener Punkt seit dem 30. August 2026. Die Finanzschranke für KI-Werkzeuge ist als spätere Arbeit vorgemerkt.
- Der Inhaber verliert versehentlich Rechte → Kann nicht passieren. Für die Rolle Inhaber wird jede Abweichung ignoriert.
- Ein archivierter Auftrag taucht doch irgendwo auf → Das ist ein Fehler, keine Rechtefrage. Er gehört sofort gemeldet.
Enthält
- Finanz-PIN (Zugriffsschranke Geldbereiche) Bewusst aus
- Vault-Sichtbarkeitsregel (Hausregel 2) Teilweise
Gehört zu
- Vault-Sichtbarkeitsregel (Hausregel 2) Teilweise
- Finanz-PIN (Zugriffsschranke Geldbereiche) Bewusst aus
Geregelt durch
Schützt
- Benutzer / 2FA Teilweise
- Sieht die Rolle Mechaniker am Tablet tatsächlich keine Verkaufspreise? Aus der Rechteliste geht das nicht hervor, und eine Prüfung je Ansicht wurde nicht durchgeführt.
- Wie viele Konten es in der laufenden Werkstatt gibt und welche Rollen sie tragen, sagt keine der gelesenen Quellen (in der Benutzerverwaltung nachsehen).
- lib/admin-auth.ts
- lib/db/users.ts
- MEM:vault-ki-kein-zugriff.md
- MEM:vault-hotfix-prod-2026-08-30.md
| gesetz | keine externe Pflicht — internes RBAC-Konzept, unterstützt DSGVO Art.32 (Zugriffskontrolle) |
|---|---|
| erfuellt | teilweise |
| nachweis | lib/admin-auth.ts:288 |
| risiko | 'mechanic'-Rolle hat 'view'+'edit_jobs' — ob das konkret Preise/Einkaufspreise ausschließt, ist NICHT aus dem Rollen-Array ablesbar, sondern müsste pro Ansicht geprüft werden (im Audit-Budget nicht abschließend verifiziert) |
| offen | Owner-Entscheid 2026-08-30 (MEM:vault-hotfix-prod-2026-08-30): 'staff' mit view_reports kann über den Bot Meister Netto-Einkaufspreise (kassenbuch, delivery_note_positions ek_cents) lesen — bewusst NICHT gesperrt, Finanz-Schranke für KI-Werkzeuge kommt erst mit späteren Wellen |
Beleg: lib/admin-auth.ts:288-294 ROLE_PERMISSIONS direkt gelesen: owner=alle, admin=['view','edit_customers','edit_jobs','edit_finance','view_reports'], staff=['view','edit_customers','edit_jobs'], mechanic=['view','edit_jobs'], viewer=['view']
Tiefer fragen
Kontext aus dem KFZ-Bozo-Handbuch
Knoten: comp-rollen-sichtbarkeit (Vorschrift · Daten, Datenschutz & Sicherheit · teilweise · geprüft Sat Sep 05 2026 02:00:00 GMT+0200 (Mitteleuropäische Sommerzeit) @ 0f0406a1)
Kurz: Jedes Büro-Konto hat eine von fünf Rollen — Inhaber, Admin, Büro, Mechaniker, Betrachter — mit gestaffelten Rechten. Der Inhaber kann einzelnen Personen zusätzlich Rechte zuteilen oder wegnehmen. Das Archiv ist dabei keine Rechtestufe, sondern eine eigene Sichtbarkeitsgrenze quer über alle Rollen.
Lies zuerst (Lesebereich, nicht der ganze Baum):
  lib/admin-auth.ts
  lib/db/users.ts
  MEM:vault-ki-kein-zugriff.md (Gedächtnisdatei außerhalb des Repos)
  MEM:vault-hotfix-prod-2026-08-30.md (Gedächtnisdatei außerhalb des Repos)
Hängt zusammen mit:
  comp-finanz-pin (lib/finance-pin.ts) · comp-vault (CLAUDE.md) · comp-finanz-pin (lib/finance-pin.ts) · sec-admin-login (lib/admin-auth.ts) · feat-benutzer (app/admin/benutzer/page.tsx) · comp-vault (CLAUDE.md)
Offene Fragen der Seite:
  Sieht die Rolle Mechaniker am Tablet tatsächlich keine Verkaufspreise? Aus der Rechteliste geht das nicht hervor, und eine Prüfung je Ansicht wurde nicht durchgeführt.
  Wie viele Konten es in der laufenden Werkstatt gibt und welche Rollen sie tragen, sagt keine der gelesenen Quellen (in der Benutzerverwaltung nachsehen).
Hausregel 2: Vault-Daten sind für diese Session unsichtbar; Quellpfade auf Vault-Code sind keine Freigabe.

Frage: {{DEINE FRAGE}}

Antworte nur mit Belegen: nenne Datei und Zeile für jede Aussage.
Wenn die Quellen die Frage nicht beantworten, sag das und nenne, was du zusätzlich lesen müsstest.
Weicht die Seite vom Code ab, schlage den Seiten-Patch vor (wiki/seiten/daten-recht-sicherheit/comp-rollen-sichtbarkeit.md).