Apps & Zugänge › Benutzer / 2FA
Benutzer / 2FA
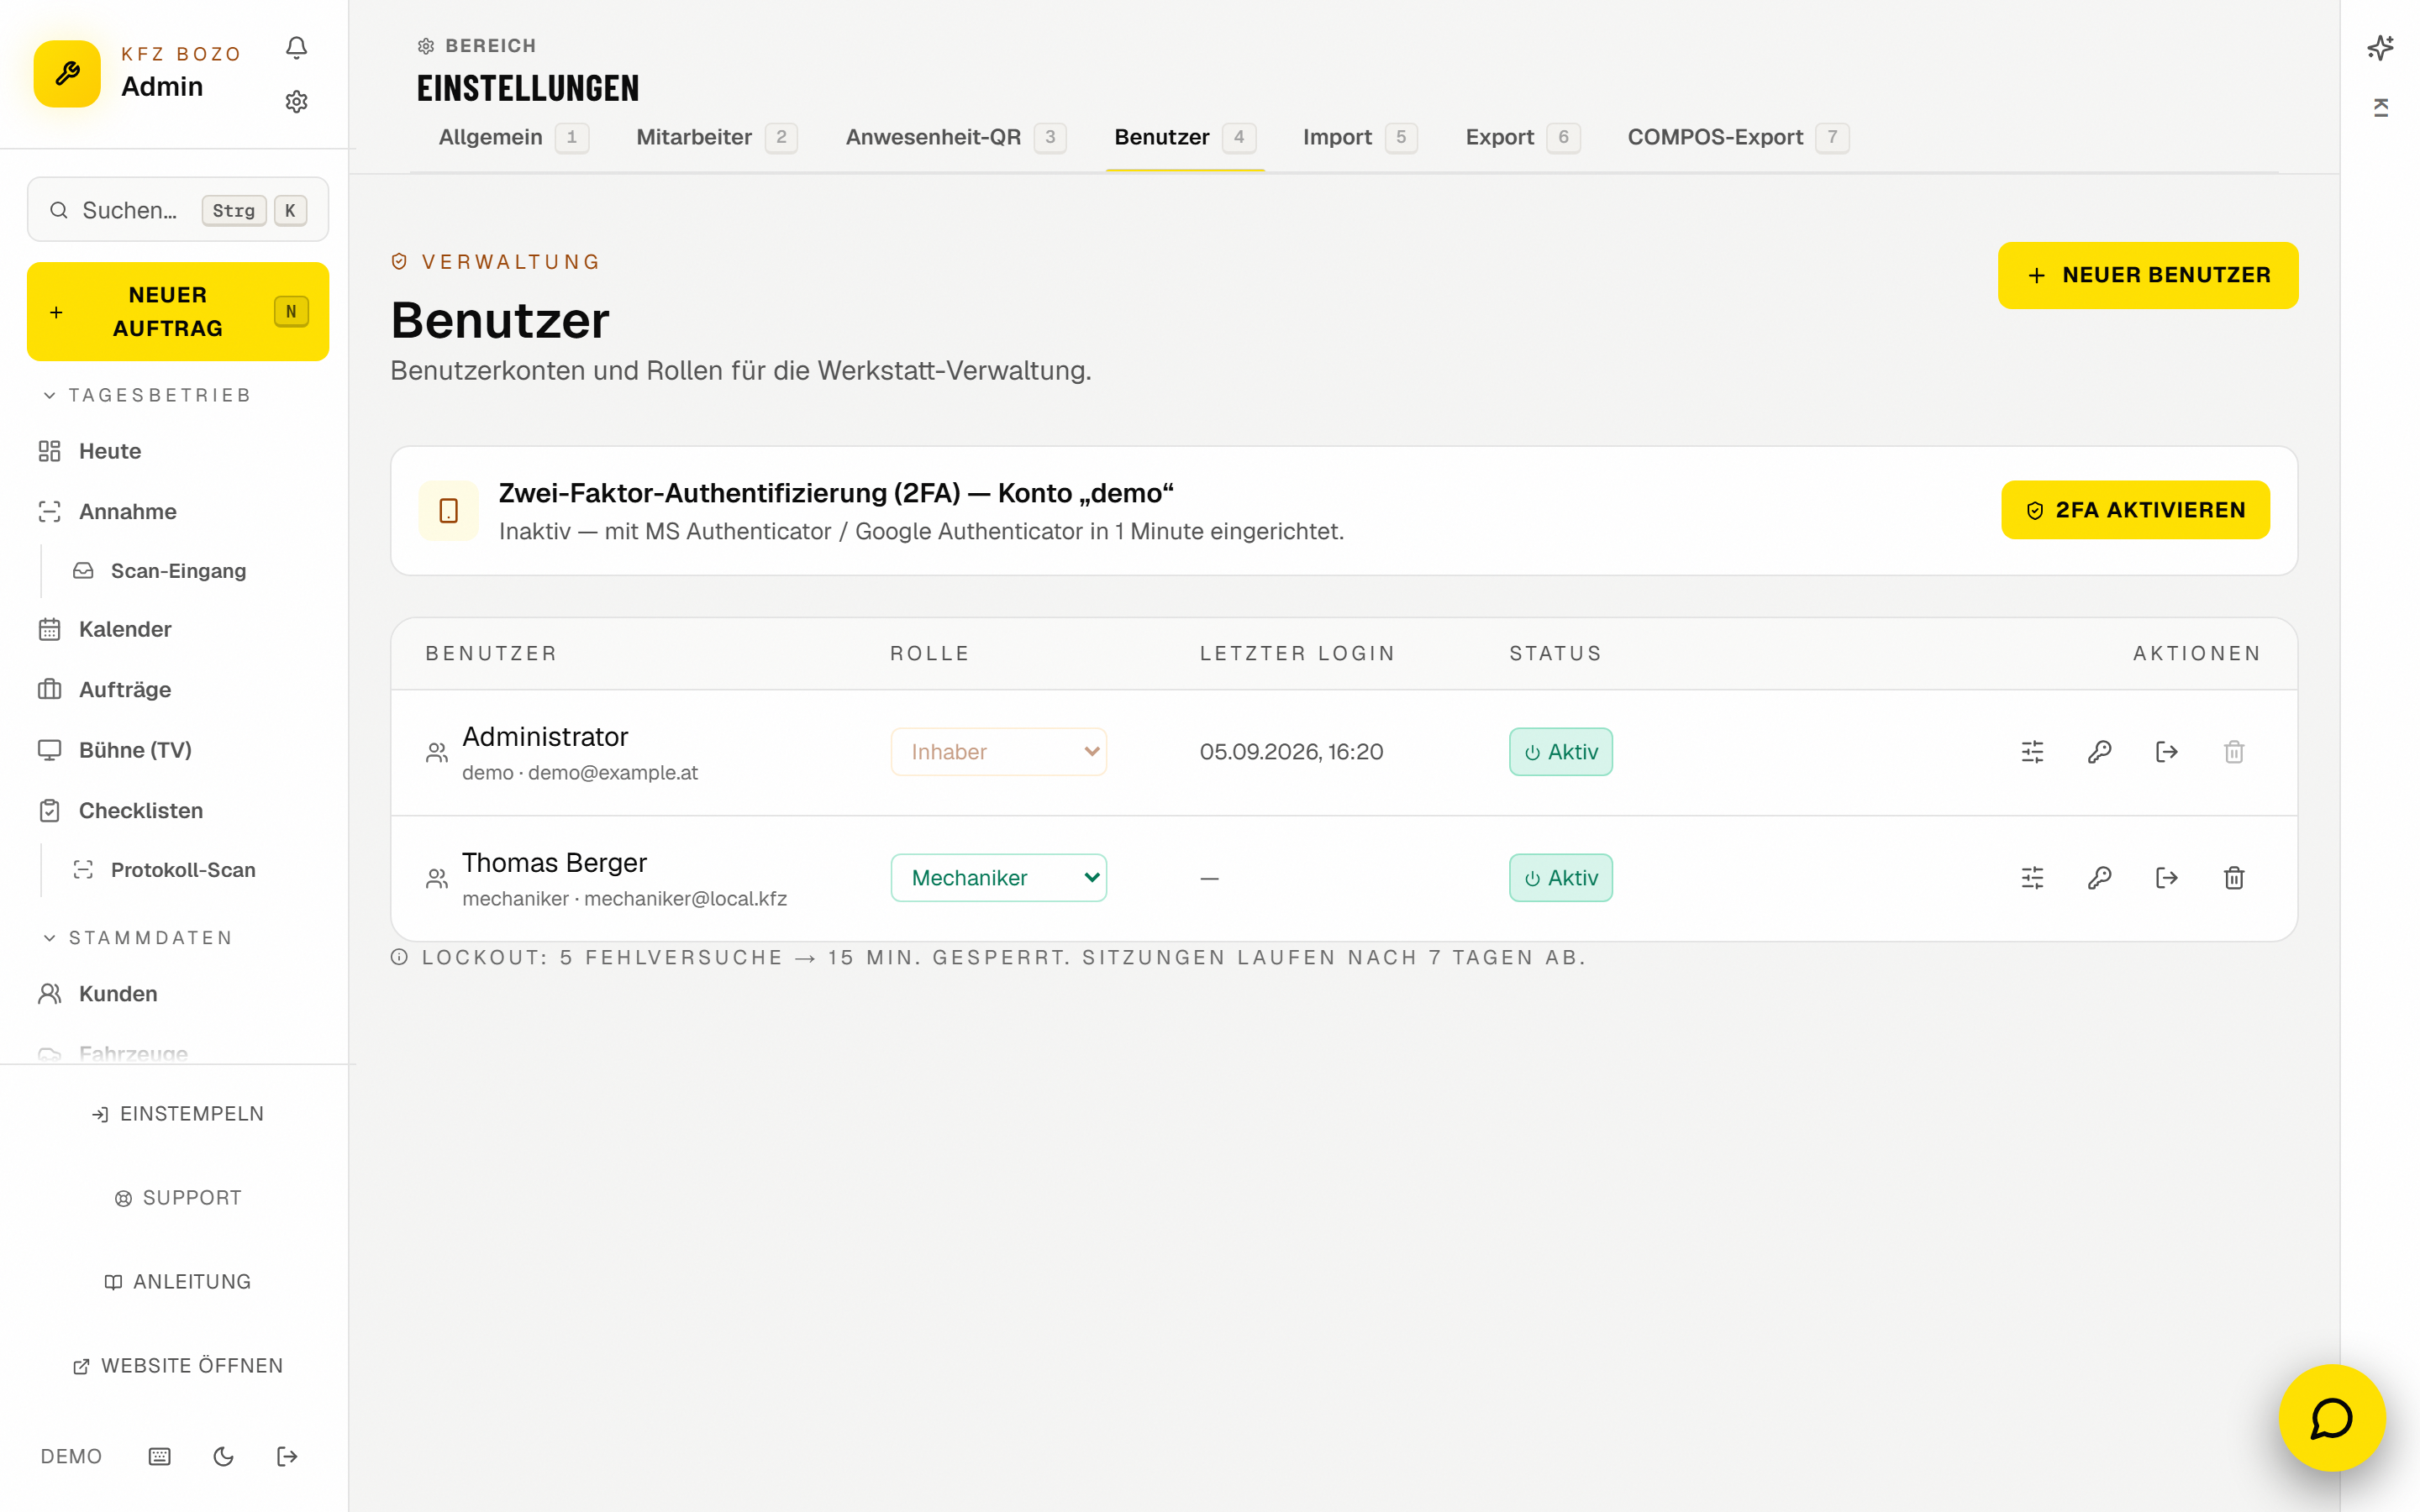
FunktionTeilweise✓ Geprüft am Sat Sep 05 2026 02:00:00 GMT+0200 (Mitteleuropäische Sommerzeit)Verwaltung der Büro-Login-Konten: Benutzer anlegen, Rolle vergeben, Rechte je Konto übersteuern, Passwort zurücksetzen, Konto deaktivieren — dazu die Zwei-Faktor-Absicherung für das eigene Konto. Nur Konten mit dem Recht zur Benutzerverwaltung kommen hier hinein.
So arbeitest du damit
- Öffne im Büro-Panel unter Verwaltung den Punkt „Benutzer".
- Drücke „Neuer Benutzer" und vergib Benutzername, Passwort mit mindestens zwölf Zeichen und eine Rolle.
- Setze bei Bedarf einzelne Häkchen bei den Rechten — sie übersteuern die Standard-Rechte der Rolle.
- Nutze „Passwort zurücksetzen", wenn jemand sein Passwort vergessen hat.
- Deaktiviere ein Konto, wenn jemand geht; laufende Sitzungen dieses Kontos enden dabei sofort.
- Schalte für dein eigenes Konto unter „2FA aktivieren" die Zwei-Faktor-Absicherung ein und bestätige den ersten Code aus der App.

Jede Aktion auf dieser Seite verlangt das Recht zur Benutzerverwaltung; sowohl die Seite selbst als auch jeder Aufruf dahinter prüft es einzeln, damit ein direkter Aufruf nichts umgeht. Geprüft wird das effektive Recht eines Kontos, nicht bloß seine Rolle — die Häkchen je Benutzer zählen also mit, wie es der Katalog Rollen & Rechte vorsieht. Die Rolle bestimmt, was jemand ohne weitere Häkchen darf; „Anzeigen" ist immer aktiv, ohne weiteres Häkchen kann ein Konto nur lesen. Für die Zwei-Faktor-Absicherung erzeugt das System zuerst ein Geheimnis samt QR-Bild, schaltet aber erst scharf, wenn der erste Code aus der App bestätigt wurde; zum Abschalten wird ebenfalls ein gültiger Code verlangt. Die Anmeldung selbst und die Sitzungsdauer regelt das Admin-Login. Wer keinen Zugriff hat, sieht statt der Verwaltung nur den Hinweis, dass ein Inhaber das übernehmen muss.
- „Benutzerverwaltung gesperrt" statt der Liste → dem Konto fehlt das Recht zur Benutzerverwaltung; ein Inhaber muss es setzen.
- Die Liste ist leer und meldet, es sei noch kein Benutzer angelegt → zuerst ein echtes Inhaber-Konto anlegen und sich damit neu anmelden.
- Das Passwort wird nicht angenommen → es muss mindestens zwölf Zeichen haben und mindestens drei der vier Zeichenarten mischen: Kleinbuchstaben, Großbuchstaben, Ziffern, Sonderzeichen.
- Ein Mitarbeiter hat sein Zweitgerät verloren → die Zwei-Faktor-Absicherung lässt sich derzeit von niemandem zurücksetzen; das Gerät muss sicher aufbewahrt werden.
- Ein deaktiviertes Konto arbeitet scheinbar weiter → das kommt nicht vor: beim Deaktivieren enden alle aktiven Sitzungen dieses Kontos.
- Ob die Benutzerseite in Produktion in der heutigen Form läuft, ist nicht sauber belegt; das Gedächtnis erwähnt sie nur beiläufig. Am laufenden System gegenprüfen.
- Ist die Zwei-Faktor-Absicherung im Betrieb überhaupt für ein Konto eingeschaltet, oder nur gebaut? Dazu wurde kein Beleg gefunden.
- app/admin/benutzer/page.tsx
- app/api/admin/2fa
- app/api/admin/users
- messages/admin-fragments/verwaltung.de.json
| menu | /admin/benutzer |
|---|---|
| rolle | chef |
Beleg: app/api/admin/2fa vorhanden; MEM:crm-redesign-initiative.md erwaehnt 2FA nur beilaeufig ('2fa'-Erwaehnung ohne klaren Live-Beleg fuer die Admin-Benutzerseite)
Tiefer fragen
Kontext aus dem KFZ-Bozo-Handbuch
Knoten: feat-benutzer (Funktion · Apps & Zugänge · teilweise · geprüft Sat Sep 05 2026 02:00:00 GMT+0200 (Mitteleuropäische Sommerzeit) @ 0f0406a1)
Kurz: Verwaltung der Büro-Login-Konten: Benutzer anlegen, Rolle vergeben, Rechte je Konto übersteuern, Passwort zurücksetzen, Konto deaktivieren — dazu die Zwei-Faktor-Absicherung für das eigene Konto. Nur Konten mit dem Recht zur Benutzerverwaltung kommen hier hinein.
Lies zuerst (Lesebereich, nicht der ganze Baum):
  app/admin/benutzer/page.tsx
  app/api/admin/2fa
  app/api/admin/users
  messages/admin-fragments/verwaltung.de.json
Hängt zusammen mit:
  feat-arbeitsplatz-modell-redesign (MEM:arbeitsplatz-modell-konzept-2026-09-02.md) · sec-admin-login (lib/admin-auth.ts) · comp-rollen-sichtbarkeit (lib/admin-auth.ts) · sec-admin-login (lib/admin-auth.ts)
Offene Fragen der Seite:
  Ob die Benutzerseite in Produktion in der heutigen Form läuft, ist nicht sauber belegt; das Gedächtnis erwähnt sie nur beiläufig. Am laufenden System gegenprüfen.
  Ist die Zwei-Faktor-Absicherung im Betrieb überhaupt für ein Konto eingeschaltet, oder nur gebaut? Dazu wurde kein Beleg gefunden.
Hausregel 2: Vault-Daten sind für diese Session unsichtbar; Quellpfade auf Vault-Code sind keine Freigabe.

Frage: {{DEINE FRAGE}}

Antworte nur mit Belegen: nenne Datei und Zeile für jede Aussage.
Wenn die Quellen die Frage nicht beantworten, sag das und nenne, was du zusätzlich lesen müsstest.
Weicht die Seite vom Code ab, schlage den Seiten-Patch vor (wiki/seiten/apps-zugaenge/feat-benutzer.md).